# Deux yunohost derrière une seule box?
**URL:** https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845
**Category:** Discuss
**Tags:** french
**Created:** [August 13, 2021, 3:28pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845 "2021-08-13T15:28:28Z")
**Posts on this page:** 19
**Page:** 2
### Author:  [@metyun](https://forum.yunohost.org/u/metyun)
#### Post date: [January 28, 2022, 9:58pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/21 "2022-01-28T21:58:16Z")
Si ça fonctionne, c’est simplement les mails systèmes que je n’ai pas réussi à mettre en place sur le 2ème serveur, j’ai cherché un peu mais je n’ai pas insisté comme c’est un serveur de test.
---
### Author:  [@Acidope](https://forum.yunohost.org/u/Acidope)
#### Post date: [February 7, 2022, 11:13pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/22 "2022-02-07T23:13:25Z")
Salut @Kimous
J’ai la meme config, un NPM sur un RPI et deux serveur derrière dont un autre RPI avec YNH et un serveur windows.
Les deux serveur sont accessible depuis l’extérieur mais seul les port 22, 80 et 443 sont ouvert.
Peut-tu me dire comment tu as fait pour ouvrir les autres? Je ne suis pas sur d’avoir compris.
- Sur ton routeur tu redirige les ports 80 et 443 vers l’ip locale de ton NPM
- Sur ton NPM tu créer d’abord X hotes proxy selon le nombre de serveur.
Par exemple chez moi ca donne ca.
- ensuite tu va bidouiller dans ta box pour rediriger les ports supplémentaires mais je ne suis pas sur si tu redirige sur l’ip locale de la machine cible ou bien si tu dirige de nouveau sur le proxy…
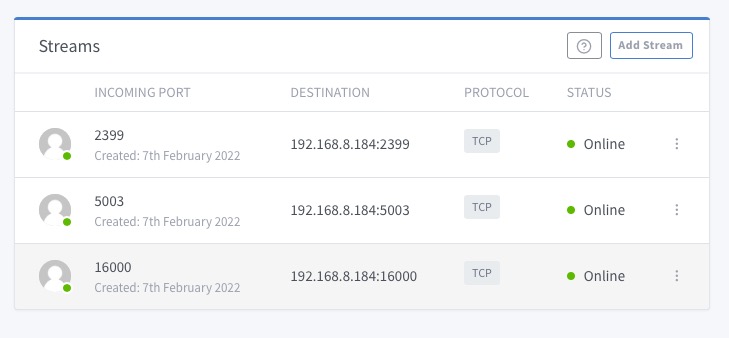
J’ai cru comprendre que la fonction stream permettait justement de rediriger les ports supplémentaire mais j’ai beau la config dans tout les sens… ca donne riendutoutdutout 🫤
Voila ce que j’ai fait sur la partie stream.
---
### Author:  [@Acidope](https://forum.yunohost.org/u/Acidope)
#### Post date: [February 8, 2022, 7:33pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/23 "2022-02-08T19:33:54Z")
Trouvé!
Pour celle et ceux que cela intéresse il faut bien ajouter des règle de streams mais il faut aussi modif le fichier docker-compose.yml situé dans le dossier ~/nginx-proxy-manager#.
Sur mon routeur j’ai également rediriger les ports supplémentaire vers le proxy.
Ah et j’ai aussi désactiver le pare-feu sur le serveur windows… ca aide un peu lol
---
### Author:  [@bigveuch](https://forum.yunohost.org/u/bigveuch)
#### Post date: [November 6, 2022, 2:51pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/24 "2022-11-06T14:51:56Z")
Effectivement NPM fonctionne en front de Yunohost en :
- Créant un **Proxy Host** pour le port 443
- Créant des **streams** pour les autres port : 25, 587, 5222, …
- Ouvrant tous ces ports dans le .yml du docker
Reste cependant des problématiques/questions :
- Certificat(s) : Pour le **proxy host** en https, j’ai demandé a npm de créer un certificat auprès de let’s encrypt, ca fonctionne, mais ca me gène un peu, car de ce que je comprends, il y a du coup deux certificats pour le meme domaine, un coté yunohost et un autre coté npm. Doit-on copier les certificats + clés de yunohost dans npm et repasser le domaine yunohost en auto-signé ?
- Diagnostic yunohost : Sans doute est-ce lié au point ci-dessus, mais le diagnostic yunohost nous alerte par ce message “Web : Le domaine [xxx.ynh.fr](http://xxx.ynh.fr) est inaccessible en HTTP depuis l’exterieur.”. J’ai peur que ca gène le renouvellement automatique let’s encrypt de yunohost.
J’aimerai bien vos avis éclairés sur ces points SVP.
---
### Author:  [@rodinux](https://forum.yunohost.org/u/rodinux)
#### Post date: [November 6, 2022, 3:40pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/25 "2022-11-06T15:40:58Z")
> [@metyun](#):
>
> Ça fonctionne, la seule chose que je n’ai pas réussi pour l’instant est l’envoi des mails sur le même domaine. Le serveur est capable par contre d’envoyer vers une adresse différente. Je n’ai pas recreuser cet aspect vu qu’il s’agit d’une machine yunohost de test.
Salut,
j’ai eu une config un peu spéciale avec ce genre de problème, c’est peut-être lié ? Ou du moins ça peut peut-être aider à comprendre des configs postfix, car ce n’est pas tout à fait le même problème, l’idée est d’utiliser un mail de Gandi sur un des noms de domaine et garder les mails Yunohost pour les autres domaines:
> [@Suite Erreur SMTP 550 5.1.1 : Recipient address rejected : User unknown in virtual mailbox table](https://forum.yunohost.org/t/suite-erreur-smtp-550-5-1-1-recipient-address-rejected-user-unknown-in-virtual-mailbox-table/21663/56):
>
> Bon, je vais mettre en résolu cette demande, je fait un résumé ici des manips: Pour utiliser le MX de Gandi d’un domaineB.tld éditer /etc/dnsmasq.d/domaineB.tld avec cette ligne mx-host=spool.mail.gandi.net,5 Pour permettre un utilisateur du domaineA.tld d’écire un mail au domaineB.tld qui utilise les MX de Gandi, exclure la requête LDAP de Postfix, ce qui m’empêchait d’envoyer un message du domaineA.tld (qui lui utilise le mail de Yunohost) vers domaineB.tld. editer le fichier /etc/postfi…
---
### Author:  [@KaraDanvers](https://forum.yunohost.org/u/KaraDanvers)
#### Post date: [June 10, 2023, 4:11am UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/26 "2023-06-10T04:11:01Z")
j’ai configuré Nginx Proxy Manager dans docker, j’ai une adresse IP locale proxy yunohost avec ssl chiffrons, tout fonctionne, mais toutes les 10 à 30 minutes, tous les domaines se déconnectent pendant 1 à 2 minutes à plusieurs reprises
---
### Author:  [@McFly](https://forum.yunohost.org/u/McFly)
#### Post date: [January 20, 2024, 6:05pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/27 "2024-01-20T18:05:56Z")
Bonjour,
Je cherche une solution similaire pour mettre 2 VMs YNH sur Proxmox.
J’ai voulut essayer avec OPNsense et HAProxy, mais découvrant l’un et l’autre, ce n’est pas evident.
Je viens de voir et lire ce fil de discussion qui me semble plus facile connaissant déjà NPM.
Est ce qu’il est possible de laisser YNH gérer les ndd en faisant une wildcard depuis npm et rediriger\*.ndd vers la VM ? Arrivera-t-il a ge’erer les sous domaine etc?
Je comprend bien que s’il y a oiverture des ports il faudra que je le fasse via stream.
Merci d’avance
---
### Author:  [@Aleks](https://forum.yunohost.org/u/Aleks)
#### Post date: [January 20, 2024, 6:14pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/28 "2024-01-20T18:14:59Z")
Il y a une PR dans ce sens ici, mais pas totalement terminée : [feature: new global setting options to enable SNI-forward to external domains by alexAubin · Pull Request #1697 · YunoHost/yunohost · GitHub](https://github.com/YunoHost/yunohost/pull/1697)
---
### Author:  [@McFly](https://forum.yunohost.org/u/McFly)
#### Post date: [January 20, 2024, 7:07pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/29 "2024-01-20T19:07:02Z")
Le but est depuis un yunohost d’en gerer plusieurs ? Je crois avoirdeja vue ce lien surement sur les chatons.
Je regarde ca
---
### Author:  [@OniriCorpe](https://forum.yunohost.org/u/OniriCorpe)
#### Post date: [January 20, 2024, 7:55pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/30 "2024-01-20T19:55:42Z")
le problème du proxy par un raspberry pi c’est le débit maximum drastiquement réduit par rapport à une connexion gigabit ethernet standard
---
### Author:  [@LautreG](https://forum.yunohost.org/u/LautreG)
#### Post date: [March 20, 2024, 12:43pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/31 "2024-03-20T12:43:50Z")
Désolé d’ouvrir à nouveau ce sujet.
S’il y a un serveur qui fait SNI Proxy (très simple avec Nginx), il faut que les serveur derrière le SNI Proxy sachent qu’elles reçoivent les requêtes depuis un SNI Proxy.
Dans mon cas, seul l’IPv4 est concerné, parce qu’en IPv6, ça arrive directement sur les Yunohost sans passer par le reverse proxy (ce qui permet de valider/renouveler les certificats Let’s Encrypt par chacun des Yunhost)
Du coup, sur les configs web de chaque domaine des Yunohost, au niveau des lignes `listen` en IPv4, je dois ajouter un `proxy_protocol`
Edit : Ce fichier `/usr/share/yunohost/conf/nginx/server.tpl.conf`
Edit 2 : je posterai d’autres messages plus tard concernant les IP réelles
Au niveau de la configuration globale, il faudrait aussi ajouter proxy\_header peut être comme ça mais **je dois vérifier** comment je l’ai fait. C’est pour qu’il y ait l’IP réelle dans les logs.
```auto
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
```
Ce qui m’importe, c’est que chaque Yunohost gère ses certificats Let’s Encrypt. le proxy SNI ne faisant que passe-plats, sans toucher à la couche SSL.
C’est un choix d’architecture.
---
### Author:  [@ncarr](https://forum.yunohost.org/u/ncarr)
#### Post date: [March 31, 2024, 2:57pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/32 "2024-03-31T14:57:43Z")
Merci @Aleks de m’avoir redirige ici 🙂
Du coup, j’ai cru voir que la PR n’a pas encore et merge dans dev, est ce que tu aurais une idee de quand est ce que ca sera fait ?
Mais du coup je me pose une question, dans les conversation j’ai pu lire que c’etait surtout le port 443 qui etait gere, mais dans mon cas j’ai besoin d’avoir un acces complet a tous les ports etant donne que chacun de mes yunohost est un nom de domaine a part entiere (+ les sous domaines) et par exemple chacun est un serveur mail et fait donc appel au port 25. Comment est ce que je peux gerer l’acces a ce port pour mes deux yunohost ?
Merci beaucoup pour votre aide !
---
### Author:  [@Aleks](https://forum.yunohost.org/u/Aleks)
#### Post date: [April 1, 2024, 5:28pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/33 "2024-04-01T17:28:53Z")
> [@ncarr](#):
>
> Mais du coup je me pose une question, dans les conversation j’ai pu lire que c’etait surtout le port 443 qui etait gere, mais dans mon cas j’ai besoin d’avoir un acces complet a tous les ports etant donne que chacun de mes yunohost est un nom de domaine a part entiere (+ les sous domaines) et par exemple chacun est un serveur mail et fait donc appel au port 25. Comment est ce que je peux gerer l’acces a ce port pour mes deux yunohost ?
La réponse courte : “tu peux pas” : ton routeur/box internet n’a aucun moyen de savoir si un paquet reçu sur un port arbitraire est à destination du domaine A / machine A ou du domaine B / machine B
La réponse longue : en fait on peut, **pour certains protocoles** , mais pas au niveau de la box/routeur, car la box/routeur ne fait que du routage TCP/IP. L’information de “à quel domain c’est destiné” est contenu dans les couches plus haut, en particulier pour HTTPS, ça s’appelle le SNI (serveur name indication) qui en fait contient le nom de domaine de manière non-chiffrée (bien que le reste du traffic soit confidentiel grâce à HTTPS/TLS). D’où le SNI-based forwarding dont il est question : la box transfert tout le traffic à une machine A sur le port 443, et si le SNI indique que le traffic est en fait pour le domaine B, alors on transfert tout à la machine B (tout ça **sans** avoir à déchiffrer le traffic, c’est l’intérêt du SNI-based forwarding)
Quid des autres protocoles ? Bon, pour le plain HTTP (port 80), on peut aussi faire du forwarding “classique” car de toute façon le traffic est en clair. Pour le mail ? C’est compliqué et je n’ai pas tous les éléments de réponse : normalement les conf postfix/dovecot forcent à ce que le traffic soit chiffré, là aussi avec TLS. Donc normalement on peut aussi faire du SNI-based forward sur les ports correspondants (et fun-fact, on peut même détourner nginx pour faire ça, car il peut aussi tout à fait écouter sur des ports arbitraires tels que les ports du mail tant que c’est juste pour faire passe-plat sur la couche TLS). Mais j’ai pas creusé la question plus que ça. Et les autres protocoles tels que XMPP et compagnie ? Aucune idée, mais la rule of thumb apriori c’est “si ça utilise TLS, y’a moyen de faire du SNI-based forward, sinon c’est mort et il faut forcément utiliser des ports différents pour distinguer les machines”
---
### Author:  [@OniriCorpe](https://forum.yunohost.org/u/OniriCorpe)
#### Post date: [April 1, 2024, 5:43pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/34 "2024-04-01T17:43:57Z")
sinon une des deux installations est accessible à la fois en IPv4 et en IPv6 quand l’autre n’est accessible qu’en IPv6
ou les deux full IPv6
ça résout le problème d’avoir une seule IPv4
---
### Author:  [@ncarr](https://forum.yunohost.org/u/ncarr)
#### Post date: [April 1, 2024, 6:49pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/35 "2024-04-01T18:49:58Z")
Merci a tous les deux pour vos reponse 😃
Pour l’IPv6 j’y ai pense aussi le truc c’est que ceux n’ayant pas IPv6 ne peuvent pas acceder au serveur (ni meme envoyer des mails) et en France on a Bouygues qui ne supporte pas l’IPv6 typiquement…
Pour le redirection effectivement pour le TCP, j’ai vu qu’on pouvait utiliser le protocole TLS. Mais du coup pas de UDP, et ca, c’est triste.
Bref. Une derniere solution a laquelle je viens de penser (a vous de me dire si ca peut marcher) c’est un petit VPS avec un VPN, comme ca je recupere une “nouvelle” IP publique et du coup je devrais pouvoir host les deux serveurs en parallele
Qu’en dites vous ?
---
### Author:  [@LautreG](https://forum.yunohost.org/u/LautreG)
#### Post date: [April 11, 2024, 7:25pm UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/36 "2024-04-11T19:25:41Z")
**Il te faut simplement un Proxy SNI.**
Nginx le fait très bien pour le web, mais, à ma connaissance, ne le fait pas pour les emails. Il est capable de gérer les emails , mais pas quand c’est chiffré.
**HA-proxy** , lui, c’est essentiellement son taf, du coup, il gère le **Web** (80 et 443), et tout ce qui a trait aux **emails** (25,143,993,465 etc.)
**Pour l’IPv6, ce n’est pas un soucis** , tu n’as pas besoin de faire Proxy SNI, sauf pour des services sans IPv6 pour lesquels tu voudrais quand même de l’IPv6.
Pour l’IPv4, il te faut du Proxy SNI, pas le choix, mais heureusement c’est simple.
Pour chaque application, genre XMPP, il faudra que tu te renseignes. S’il faut installer un service spécifique, ce n’est pas un soucis, ça n’écoute pas sur le même port que le Web ou les Emails.
---
### Author:  [@LautreG](https://forum.yunohost.org/u/LautreG)
#### Post date: [July 2, 2025, 9:03am UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/37 "2025-07-02T09:03:54Z")
Quelque chose de peut être utile :
Une doc pour la configuration de Yunohost derrière un Proxy SNI:
> **[PAD French Data Network](https://pad.fdn.fr/Yunohost_proxy-sni)**
---
### Author:  [@crustyourmind](https://forum.yunohost.org/u/crustyourmind)
#### Post date: [July 2, 2025, 10:43am UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/38 "2025-07-02T10:43:28Z")
merci pour le partage 😉
---
### Author:  [@LautreG](https://forum.yunohost.org/u/LautreG)
#### Post date: [July 3, 2025, 7:37am UTC](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845/39 "2025-07-03T07:37:42Z")
Cela dit, il reste un soucis pour certaines requêtes sur localhost pour installer ou mettre à jour certaines applications.
Par exemple, `curl --silent --show-error --insecure https://127.0.0.1/` ne fonctionne pas à cause des headers.
Alors qu’avec ipv6, pas de soucis : `curl --silent --show-error --insecure https://[::1]/` mais les scripts dans Yunohost font encore ces actions sur ipv4.
J’ai essayé de voir où je pouvais retirer le “`proxy_protocol`” que j’ai ajouté, mais je n’ai pas trouvé lequel je dois retirer.
[Previous page](https://forum.yunohost.org/t/deux-yunohost-derriere-une-seule-box/16845.md?page=1)